
Clea OS
SO Empotrado Seguro
Clea OS es una distribución Linux basada en Yocto LTS para dispositivos edge industriales sobre ARM y x86. El secure boot, las actualizaciones firmadas y el control de acceso unificado dejan cada dispositivo listo para la flota desde el primer día.
sync_altInteraction
Clea OS genera la SBOM y supervisa las vulnerabilidades, alineando los dispositivos con CRA, RED e IEC 62443. Es recomendable, no obligatorio: los dispositivos Linux existentes se unen a Clea con el runtime de Edgehog y el SDK de Astarte.
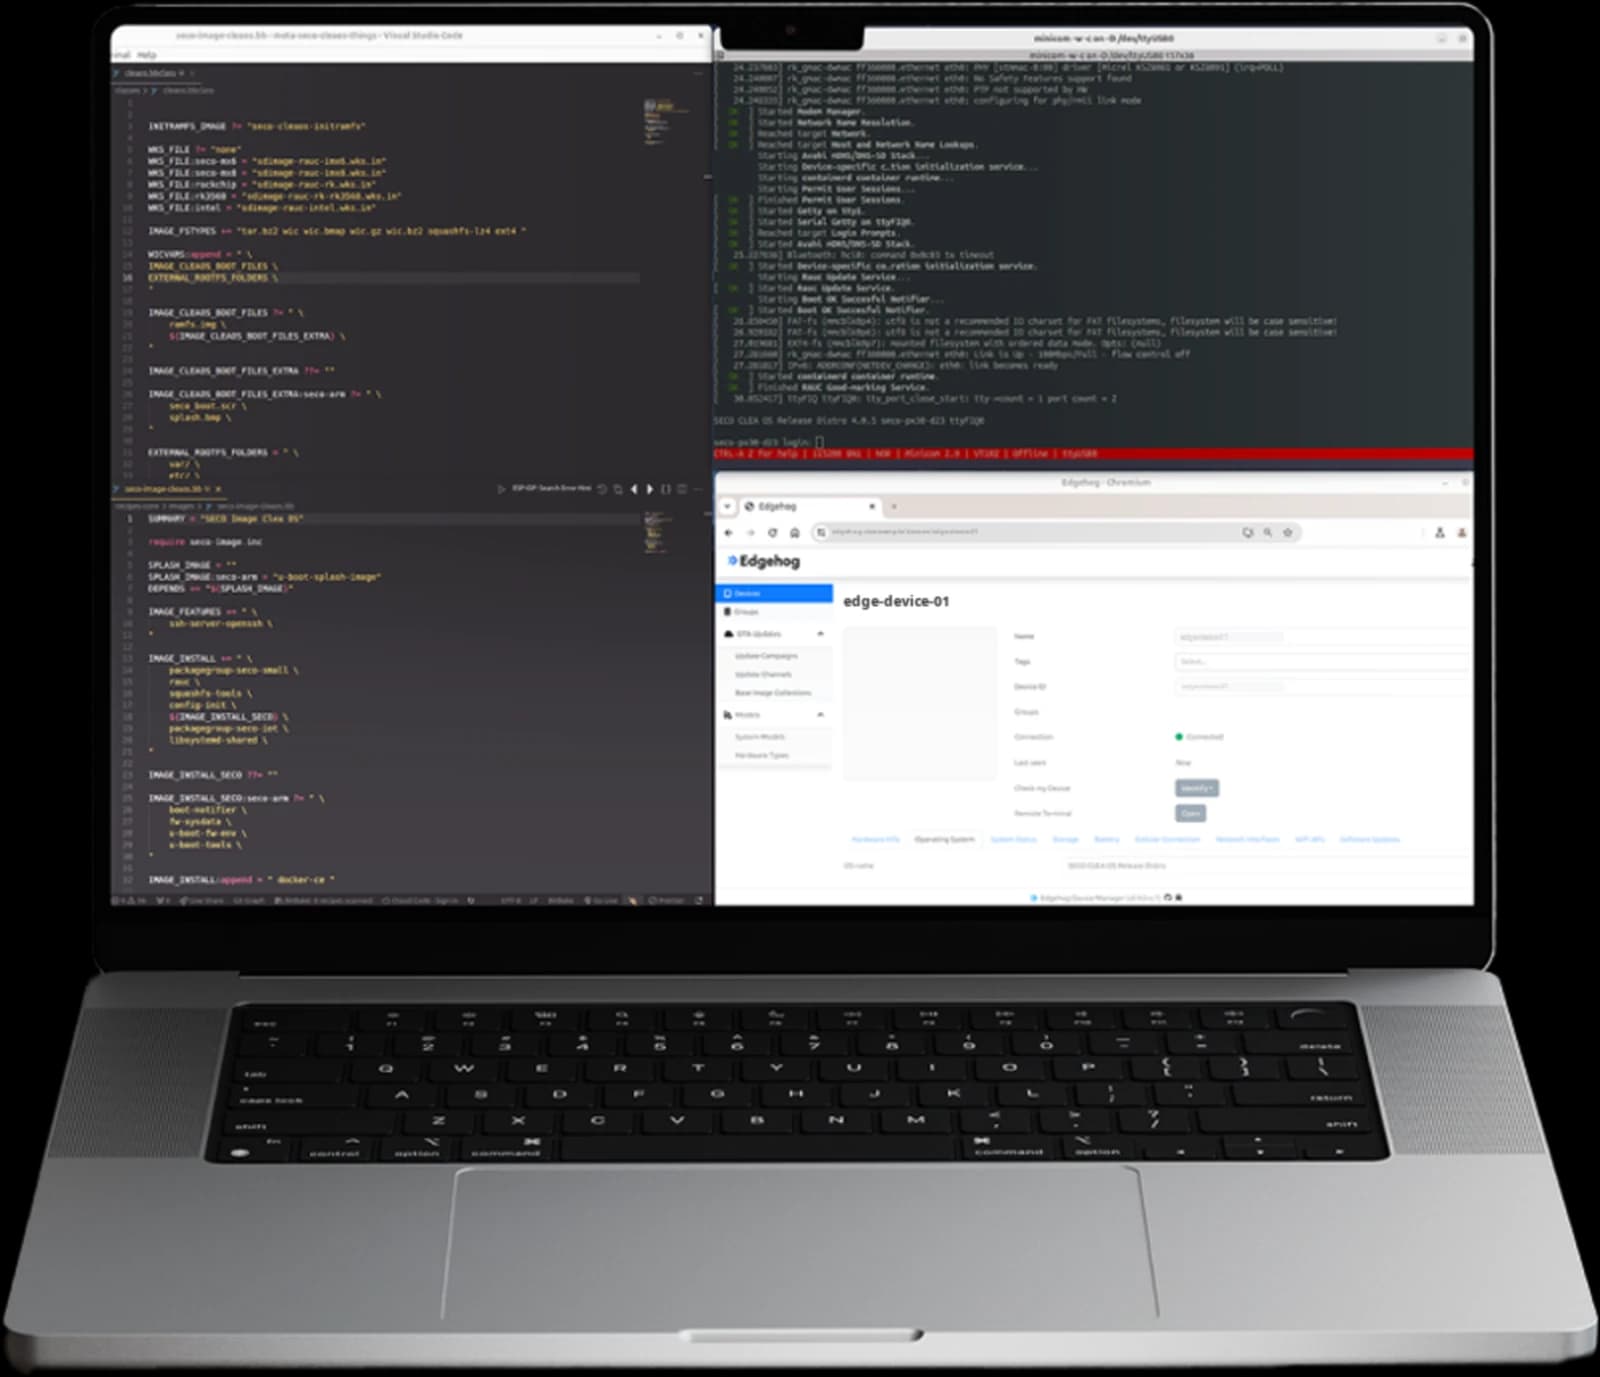
Funcionalidades Core Integradas
Clea OS deja los dispositivos listos para la flota.
Secure boot
Solo arranca código firmado y de confianza, a partir de una cadena de confianza de fábrica.
Aprovisionamiento TPM / FDO
Los dispositivos se aprovisionan con sus claves guardadas en el TPM, de modo que datos y claves quedan sellados en el dispositivo.
Runtime de contenedores
Las aplicaciones en contenedores y los modelos de IA se ejecutan en el dispositivo, desplegados desde Clea App Hub a través de Device Manager.
Motor de inferencia de IA en el dispositivo
Cada modelo se ejecuta en el motor de IA de su chip mediante el toolkit del fabricante: Intel OpenVINO, NXP eIQ, Qualcomm Neural Processing SDK, MediaTek NeuroPilot o Rockchip RKNN Toolkit.
Actualizaciones remotas del SO
Actualizaciones OTA firmadas y cifradas sobre particiones A/B con failover, aplicadas en remoto o en local.
SBOM y registro de auditoría
Cada versión incluye una SBOM en SPDX y CycloneDX, y la detección de CVE se ejecuta en la CI.
Sistema operativo basado en Yocto
Distribución Linux basada en Yocto LTS para dispositivos edge industriales ARM y x86.
Políticas del sistema operativo
Reglas centralizadas para configurar el sistema operativo en grupos de dispositivos.
Por qué elegir Clea OS
Cualquier silicio, una sola base
El mismo sistema operativo en x86 y ARM, desde equipos edge AI de gama alta hasta dispositivos de bajo consumo: Intel, AMD, NXP, Qualcomm, MediaTek, Rockchip, Raspberry Pi y QEMU.
Menor time to market
BSP, runtime de contenedores y motor de IA ya integrados. Las inversiones IoT anteriores se mantienen.
Seguro desde el diseño
Secure boot, almacenamiento cifrado, OTA firmadas y SBOM en cada versión.
Gestionado desde el primer día
Device Manager actualiza, depura y despliega aplicaciones en remoto, a partir de aplicaciones y modelos de IA precalificados de App Hub.
Administre el ciclo de vida del producto, no solo la compilación inicial
Clea OS sustenta el ciclo de vida completo de los productos conectados. Versiones con soporte a largo plazo: Clea OS 1.x sobre Yocto Kirkstone y 2.x sobre Scarthgap.
Aprovisionamiento
Onboarding simplificado, inicialización de secure boot y emparejamiento verificado.
Configuración
Blueprints de OS a medida, configuración de aplicaciones y orquestación.
Despliegue
Despliegue masivo en la flota con activación automatizada en campo.
Mantenimiento
Monitoreo proactivo de salud, parches automatizados y actualizaciones OTA.
Evolución
Escalado a nuevo hardware, actualizaciones de modelos IA y nuevas funciones.
La seguridad está integrada en cada imagen
Controles estándar en cada versión, desde el arranque hasta la cadena de suministro. Los mismos controles respaldan los requisitos de CRA, RED (EN 18031) e IEC 62443. El mantenimiento tiene dos niveles: estándar, o ampliado con el complemento Cybersecurity Package.
Arranque de confianza
Solo arranca código firmado y de confianza.
- Secure boot
- Measured boot
- Partición de arranque de solo lectura
- Cadena de confianza de fábrica
Datos protegidos
Los datos y las claves quedan sellados en el dispositivo.
- Particiones cifradas
- Claves guardadas en el TPM
- Aprovisionamiento TPM/FDO
- Enlaces cifrados
Actualizaciones seguras
Las actualizaciones no pueden inutilizar ni manipular el dispositivo.
- OTA firmadas y cifradas
- Particiones A/B, failover
- SWUpdate y RAUC
- Actualizaciones remotas o locales
Cadena de suministro abierta
Cada componente es conocido y trazado.
- SBOM: SPDX, CycloneDX
- Detección de CVE en la CI
- Base Yocto LTS
- Kernel LTS
Construido para cada Industria
Desplegado en grandes flotas edge.
Automatización Industrial
Despliega en la fábrica, recoge telemetría de máquinas de producción y dirige actualizaciones centralizadas.
Gestión de Energía
Las particiones A/B con failover protegen los nodos de red de actualizaciones fallidas; la telemetría del sistema los mantiene visibles.
Venta y Comercio
Sistemas Kiosko seguros. Los OTA remotos y reducidos previenen viajes al lugar e incrementan seguridad.
Infraestructuras de Carga de VE
Arranque protegido y retro-comunicaciones validadas permiten operar redes dispersas con confianza.
¿Listo para construir tu base Edge?
Añade hoy mismo soporte a tu hardware con Clea OS o contáctanos para despliegues a medida (BSP).