
Clea OS
安全嵌入式操作系统
Clea OS 是基于 Yocto LTS 的 Linux 发行版,面向 ARM 和 x86 架构的工业边缘设备。安全启动、签名更新和统一的访问控制,让每台设备从第一天起即可纳入设备群管理。
sync_altInteraction
Clea OS 生成 SBOM 并监控漏洞,帮助设备与 CRA、RED 和 IEC 62443 的要求保持一致。Clea OS 是推荐选项,而非必需:现有的 Linux 设备可通过 Edgehog 运行时和 Astarte SDK 接入 Clea。
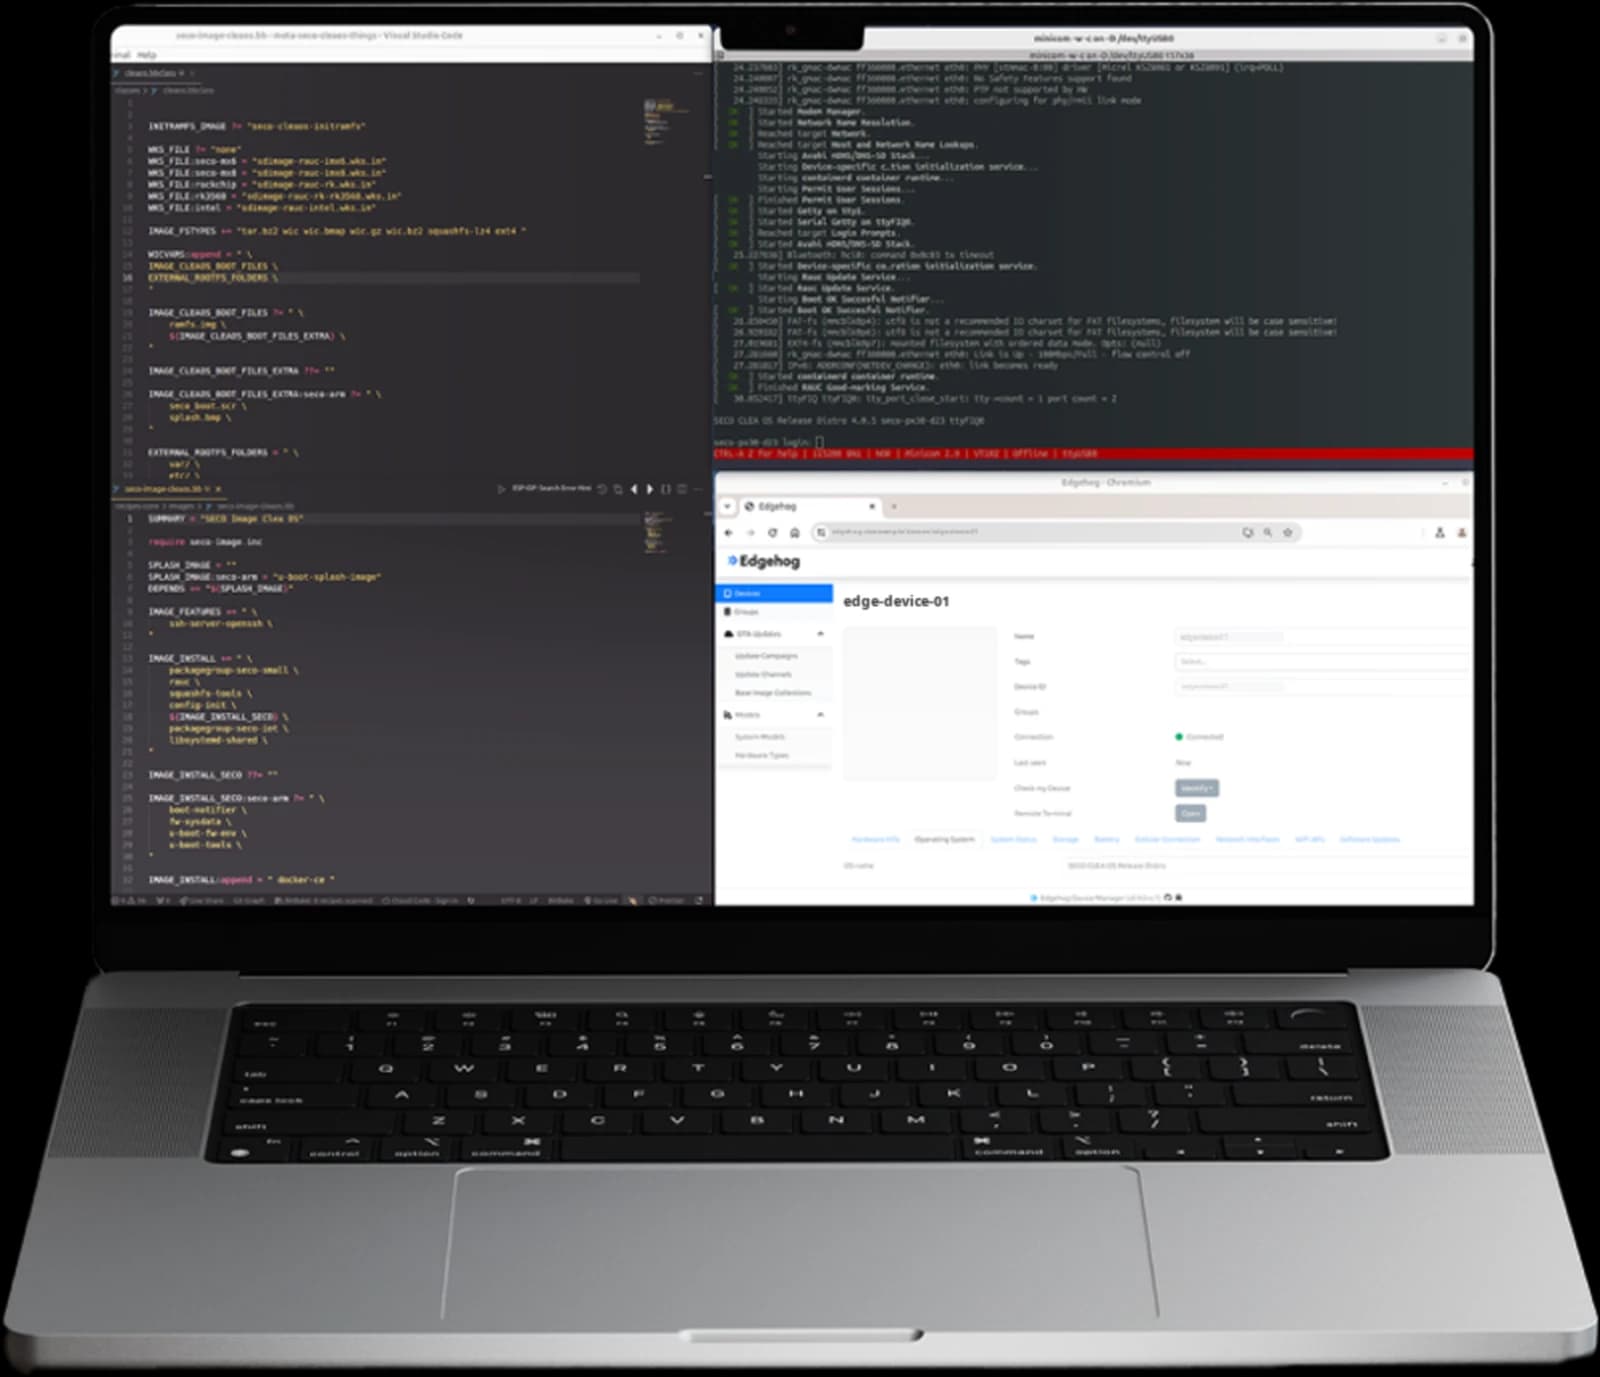
内建核心功能
Clea OS 让设备随时可纳入设备群管理。
安全启动
基于出厂信任链,只有经过签名的可信代码才能启动。
TPM / FDO 预配
设备在预配时将密钥存储在 TPM 中,数据和密钥始终封存在设备上。
容器运行时
容器化应用和 AI 模型在设备上运行,通过 Device Manager 从 Clea App Hub 部署。
设备端 AI 推理引擎
每个模型通过厂商工具包在其芯片的 AI 引擎上运行:Intel OpenVINO、NXP eIQ、Qualcomm Neural Processing SDK、MediaTek NeuroPilot 或 Rockchip RKNN Toolkit。
远程操作系统更新
签名加密的 OTA 更新,基于带故障切换的 A/B 分区,可远程或本地应用。
SBOM 与审计跟踪
每个版本都附带 SPDX 和 CycloneDX 格式的 SBOM,并在 CI 中进行 CVE 检测。
基于 Yocto 的操作系统
面向 ARM 和 x86 工业边缘设备的 Yocto LTS Linux 发行版。
操作系统设备群策略
在设备组之间集中管理操作系统配置规则。
核心选择优势
任意芯片,同一基础
从高端边缘 AI 设备到低功耗设备,x86 和 ARM 上运行同一个操作系统:Intel、AMD、NXP、Qualcomm、MediaTek、Rockchip、Raspberry Pi 和 QEMU。
加快上市速度
预集成 BSP、容器运行时和 AI 引擎。过往的物联网投入可以延续使用。
安全源于设计
每个版本都包含安全启动、加密存储、签名 OTA 和 SBOM。
第一天即可管理
Device Manager 可远程更新、调试和部署应用,应用和 AI 模型来自 App Hub 中经过预认证的资源。
管理产品全生命周期,而不只是初始构建
Clea OS 支持互联产品的全生命周期。长期支持版本:Clea OS 1.x 基于 Yocto Kirkstone,2.x 基于 Scarthgap。
置备
简化的设备入网、安全启动初始化和软硬件配对。
配置
定制化的系统蓝图、应用层设置和服务编排。
部署
通过简化的置备和自动化现场激活实现的机群化部署。
维护
主动的运行状况检查、自动化补丁更新和安全的 OTA 升级。
演进
扩展至新硬件家族、AI 模型更新和无缝功能增强。
每个镜像都内置安全机制
从启动到供应链,每个版本都包含标准安全控制。这些控制同样支持 CRA、RED(EN 18031)和 IEC 62443 的要求。维护分为两个级别:标准维护,以及通过 Cybersecurity Package 附加组件提供的扩展维护。
可信启动
只有经过签名的可信代码才能启动。
- 安全启动
- 度量启动
- 只读启动分区
- 出厂信任链
数据保护
数据和密钥始终封存在设备上。
- 加密分区
- 密钥存储在 TPM 中
- TPM/FDO 预配
- 加密链路
安全更新
更新不会导致设备变砖或被篡改。
- 签名加密的 OTA
- A/B 分区,故障切换
- SWUpdate 和 RAUC
- 远程或本地更新
开放的供应链
每个组件都可知、可追溯。
- SBOM:SPDX、CycloneDX
- 在 CI 中检测 CVE
- Yocto LTS 基线
- LTS 内核
广泛适用各大主流行业
已部署于大规模边缘设备群。
工厂车间环境与工业安全流
工厂车间应用。集中管理生产数据处理的进程环境并通过自动化更新系统支持各种高精度机器运转所需环境。
新能源与电网站点管理网
双系统配置方案可以非常完美保障任何极端升级环境及突发维护下整个电站的不可中断运行机制和遥测处理。
自动售货机与现代零售业
在低算力下也可以呈现完全加密并且小型的交互空间管理平台。实现业务系统的自动增值部署和系统问题自我诊断。
现代电动汽车(EV)充电网络
凭借着通信连接高度加密、自我管理回滚的极高可用机制、能够在分散的庞大基站之间部署新协议以供支持。